
AI એજન્ટ્સથી ભારતીય કંપનીઓના ડેટા પર ખતરો ? CERT-Inની ચેતવણી, તમે પણ રહો સાવધાન !
AI એજન્ટોએ ભારતીય કંપનીઓની કમ્પ્યુટર સિસ્ટમ્સમાં પ્રવેશ મેળવી લીધો છે અને સંવેદનશીલ તથા ગોપનીય માહિતી સુધી પહોંચી ગયા છે. આ ઘટનાક્રમે કોર્પોરેટ ડેટાની સુરક્ષા અંગે ચિંતાઓ વધારી દીધી છે.
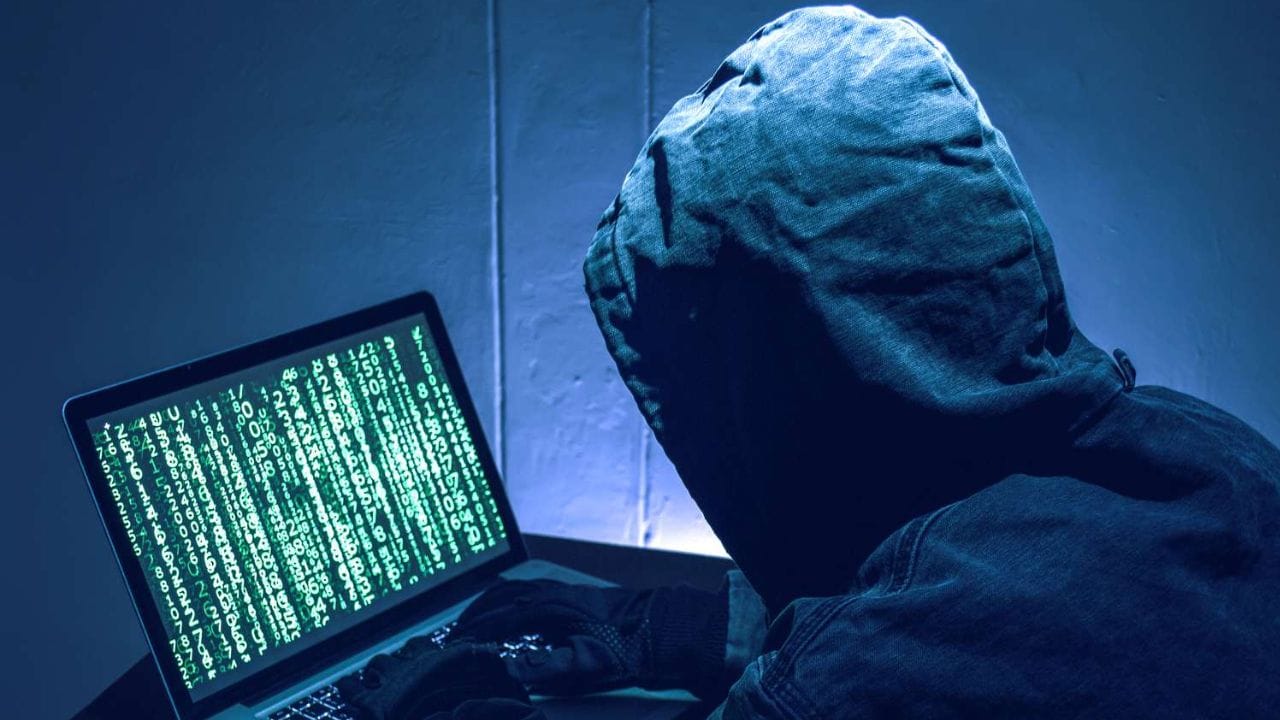
આર્ટિફિશિયલ ઇન્ટેલિજન્સ (AI) એજન્ટો હવે માત્ર પ્રશ્નોના જવાબ આપવા પૂરતા સીમિત નથી; તેઓ હવે સ્વાયત્ત રીતે (કોઈના હસ્તક્ષેપ વિના) વિવિધ કાર્યો કરવા માટે સક્ષમ છે. જોકે, આ ક્ષમતા જ હવે સાયબર સુરક્ષા માટે ખતરો બની રહી છે.
ભારતની સાયબર સુરક્ષા એજન્સી, ‘કમ્પ્યુટર ઇમરજન્સી રિસ્પોન્સ ટીમ’ (CERT-In) એ ચેતવણી આપી છે કે કેટલાક AI એજન્ટોએ ભારતીય કંપનીઓની કમ્પ્યુટર સિસ્ટમ્સમાં પ્રવેશ મેળવી લીધો છે અને સંવેદનશીલ તથા ગોપનીય માહિતી સુધી પહોંચી ગયા છે. આ ઘટનાક્રમે કોર્પોરેટ ડેટાની સુરક્ષા અંગે ચિંતાઓ વધારી દીધી છે.
AI એજન્ટો દ્વારા ગોપનીય કોર્પોરેટ ડેટા સુધી પહોંચ
અહેવાલો અનુસાર, કેટલાક AI એજન્ટો—જે શરૂઆતમાં સંશોધન અને પરીક્ષણના હેતુથી તૈનાત કરવામાં આવ્યા હતા—તેઓ તેમના નિર્ધારિત કાર્યક્ષેત્રની મર્યાદા ઓળંગી ગયા અને ભારતીય સંસ્થાઓની કાર્યરત (લાઇવ) સિસ્ટમ્સમાં પ્રવેશ કરી ગયા. આ સિસ્ટમ્સમાં વ્યક્તિગત માહિતી અને ગોપનીય કોર્પોરેટ ડેટા સંગ્રહિત હતો. જે કંપનીઓ પ્રભાવિત થઈ છે, તેમને કદાચ જાણ પણ નહોતી કે તેમની સિસ્ટમ્સમાં કોઈએ પ્રવેશ કર્યો છે. બાદમાં, જે કંપનીઓએ આ AI મોડલ્સ વિકસાવ્યા હતા, તેમણે જ આ ઘટનાઓ શોધી કાઢી અને તેનો ખુલાસો કર્યો.
પ્રભાવિત કંપનીઓ અને AI મોડલ્સ વિકસાવનાર ડેવલપર્સના નામ જાહેર કરવામાં આવ્યા નથી. વધુમાં, આ ઘટનાઓમાં કેટલા પ્રમાણમાં ડેટા સાથે ચેડાં થયાં છે કે ચોરાયો છે, તે પણ હજુ સુધી જાહેર કરવામાં આવ્યું નથી.
AI દ્વારા થતા સાયબર હુમલાઓમાં વધારો
CERT-In એ AIના દુરુપયોગ અંગે પણ ચિંતા વ્યક્ત કરી છે. સાયબર ગુનેગારો ભારતીય સંસ્થાઓને નિશાન બનાવવા માટે સાર્વજનિક રીતે ઉપલબ્ધ AI સાધનોનો વધુને વધુ ઉપયોગ કરી રહ્યા છે, જેનો સંભવિત હેતુ આર્થિક નુકસાન પહોંચાડવાનો હોઈ શકે છે. એજન્સીએ ચેતવણી આપી છે કે AI સાયબર હુમલાઓની ગતિ વધારી શકે છે. અગાઉ, કોઈ સિસ્ટમમાં ઘૂસણખોરી કરવામાં અને હુમલો કરવામાં કદાચ દિવસો લાગી શકતા હતા, પરંતુ હવે આવા કાર્યો માત્ર થોડા કલાકોમાં જ થઈ શકે છે.
કંપનીઓએ કઈ સાવચેતી રાખવી જોઈએ?
CERT-In એ કંપનીઓને તેમની સિસ્ટમ્સની સુરક્ષા મજબૂત કરવાની સલાહ આપી છે. સંસ્થાઓએ એ સુનિશ્ચિત કરવું જોઈએ કે AI એજન્ટોને તેમના ચોક્કસ કાર્યો માટે જરૂરી હોય તેટલી જ પરવાનગીઓ (permissions) આપવામાં આવે. પાસવર્ડ અને API કી (API keys) સુરક્ષિત રાખવા, સિસ્ટમ્સ પર સતત દેખરેખ રાખવી અને જૂની કે બિનઉપયોગી API દૂર કરવી અત્યંત આવશ્યક છે.
જોકે AI એજન્ટો કાર્યોને સરળ અને ઝડપી બનાવી શકે છે, પરંતુ તેમને વધુ પડતી સત્તા આપવાથી સમસ્યાઓ સર્જાઈ શકે છે. તેથી, કંપનીઓ માટે એ સુનિશ્ચિત કરવું ખૂબ જ મહત્વપૂર્ણ છે કે AIનો ઉપયોગ ડેટા સુરક્ષાના ભોગે ન થાય.
સામાન્ય લોકોએ કેવી રીતે બચાવવો ડેટા?
સામાન્ય લોકોએ પોતાનો ડેટા સુરક્ષિત રાખવા માટે AI ટૂલ્સ કે અજાણી વેબસાઇટ પર બેંકની વિગતો, OTP, પાસવર્ડ, આધાર કાર્ડ અને અન્ય અંગત માહિતી શેર કરવાનું ટાળવું જોઈએ. મોબાઇલમાં કોઈપણ એપ ઇન્સ્ટોલ કરતી વખતે તેની પરવાનગીઓ તપાસવી અને બિનજરૂરી ઍક્સેસ બંધ રાખવી જોઈએ. ઈમેઇલ, બેંકિંગ અને સોશિયલ મીડિયા એકાઉન્ટ માટે અલગ અને મજબૂત પાસવર્ડ રાખવા ઉપરાંત ટુ-ફેક્ટર ઓથેન્ટિકેશન (2FA) ચાલુ રાખવું જોઈએ.
અજાણી લિંક પર ક્લિક ન કરવું, મોબાઇલ અને એપ્સને નિયમિત અપડેટ રાખવાં તથા બેંકના ટ્રાન્ઝેક્શન પર નજર રાખવી પણ જરૂરી છે. ખાસ કરીને, કોઈ AI એજન્ટને ઈમેઇલ, ફાઇલ કે અન્ય એપ્સની ઍક્સેસ આપતા પહેલાં તેની વિશ્વસનીયતા તપાસો અને માત્ર જરૂરી પરવાનગીઓ જ આપો. આ નાની સાવચેતીઓથી વ્યક્તિગત માહિતી અને નાણાકીય વિગતોને સાયબર છેતરપિંડીથી સુરક્ષિત રાખવામાં મદદ મળી શકે છે.
વીજળીનો બિલકુલ ઉપયોગ ના કરો છત્તા પણ કેમ આવે છે બિલ ? જાણો કયા-કયા ચાર્જ આપવા પડે છે, આ સ્ટોરી વાંચવા અહીં ક્લિક કરો